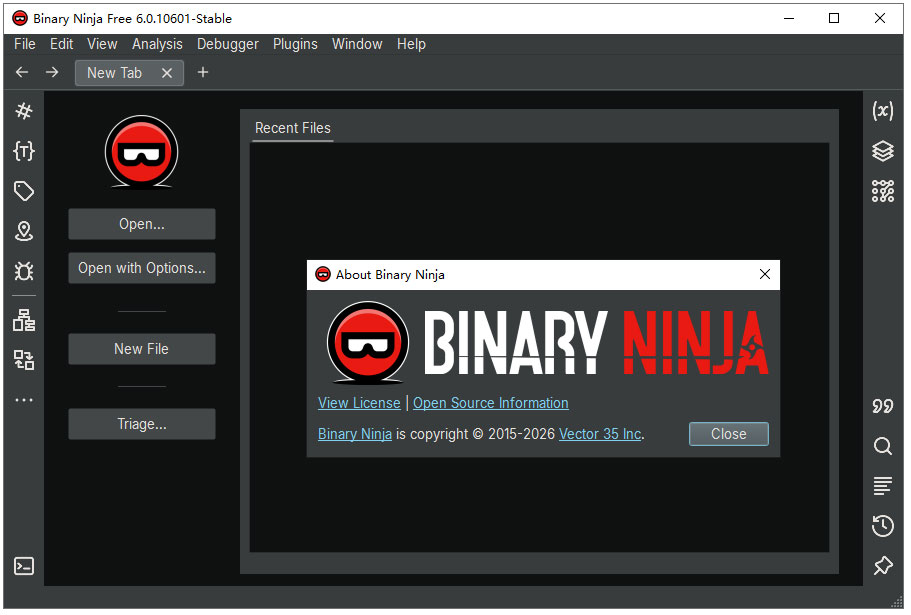
手里攥着 Binary Ninja 6 的时候,我总忍不住想感叹:这玩意儿简直是给逆向工程师量身定做的“外挂”。以前搞二进制分析,最头疼的就是那些乱码般的机器码和看不懂的调用约定,现在它直接把底层逻辑扒得明明白白。新版本最大的爽点在于那个全新的扩展管理器,把插件管理重构得井井有条,再配合升级到的 Python 3.13,脚本自动化起来简直丝滑,以前要跑半天的大批量分析,现在喝杯咖啡的功夫就搞定了。特别是那个二进制相似性功能和 MCP 服务器,感觉像是给工具装上了“火眼金睛”,不用自己死磕代码就能快速识别出恶意样本里的隐藏逻辑。对于咱们这种天天和漏洞、固件打交道的安全人来说,它不仅仅是个反汇编器,更像是一个能实时追踪数据流、还能动态调试的超级助手。无论是想挖洞的工程师,还是刚入门的学生党,它那低门槛的新用户向导都能让你快速上手,不再对着黑屏发呆。最让我心动的是它对开源社区的友好态度,免费版功能也这么硬核,这在商业软件里真的不多见。说到底,Binary Ninja 6 之所以能成为行业主流,就是因为它把复杂的逆向工程变成了可视化的艺术,让那些原本晦涩难懂的底层代码变得触手可及,真正实现了从“人适应工具”到“工具服务于人”的转变。
软件功能
1、反编译 Decompile
针对任何受支持的架构(包括您自己的架构)反汇编和反编译代码为 C 或 BNIL。
2、分析 Analyze
可视化控制流并以交互方式浏览交叉引用。
3、自动化 Automate
使用 C++、Python 和 Rust API 从 UI 内部或外部自动进行分析。
4、调试 Debug
在任何受支持的架构或平台上本地或远程调试程序。
5、协作 Collaborate
使用我们的企业产品通过同步提交轻松协作。
6、加速 Accelerate
通过额外的 AI 功能加速分析并优化理解。
Binary Ninja软件核心功能
Binary Ninja 6集成反编译、反汇编、程序调试、二进制深度分析四大核心能力,是一站式逆向工程工具平台,核心功能全面贴合行业技术需求:
1、智能反编译与反汇编
可快速解析各类二进制程序,自动完成代码反汇编,将原生机器码转换为可读C语言伪代码,大幅降低二进制代码的解析难度,提升逆向分析效率。
2、交互式调试分析
支持实时交互式程序调试,可动态追踪程序运行流程、堆栈布局、控制逻辑,精准定位程序漏洞、异常代码及恶意程序逻辑。
3、可视化数据分析
自带可视化视图功能,直观展示程序控制流、函数结构、代码层级关系,帮助技术人员快速梳理二进制程序整体架构。
4、高可扩展定制能力
支持插件拓展与自动化脚本开发,兼容Python、C++、Rust等主流编程语言,用户可自定义分析脚本、拓展工具功能,适配个性化逆向研究场景。
Binary Ninja 6新特性
1、性能和内存(Performance and Memory)
- 分析缓存(Analysis Cache)
- 数据库保存(Database Saving)
2、MCP
3、二进制相似性(Binary Similarity)
4、架构和平台(Architectures and Platforms)
- TMS320C6x
- 多个全局指针(Multiple Global Pointers)
5、分析(Analysis)
- 改进的 BASE(快速分析模式)(Improved BASE (Fast Analysis Mode))
- 调用约定重构(Calling Convention Refactor)
- HLIL_STRUCT_INITIALIZE
- 类型片段(Type Fragments)
6、脚本和扩展(Scripting and Extensions)
- Python 3.13 和 Linux
- 脚本控制台(Scripting Console)
- 扩展管理器(Extension Manager)
7、新用户向导(New User Wizard)
8、调试器(Debugger)
9、打包和许可(Packaging and Licensing)
- 免费版新功能(New Features in Free)
- 定价和版本打包(Pricing and Packaging)
- 服务器部署(Server Deployments)
10、开源贡献(Open-Source Contributions)
11、其他所有内容(Everything Else)
软件特色
1、先进的反汇编引擎
Binary Ninja 拥有行业领先的反汇编引擎,能够高效处理各种平台和架构的二进制文件,帮助用户深入分析底层代码。
2、可视化分析工具
提供强大的图形化分析工具,用户可以轻松查看程序的控制流图和函数图,帮助理解程序结构,分析复杂的二进制文件。
3、自动化与脚本支持
通过 Python 脚本支持,Binary Ninja 提供了强大的自动化分析能力,用户可以自定义脚本来简化分析过程,提高效率。
4、高效的内存调试和动态分析
Binary Ninja 提供了内存查看、寄存器查看等调试功能,并支持动态分析,帮助用户更全面地调试和优化程序。
5、符号恢复和逆向工程
提供强大的符号恢复功能,帮助用户恢复丢失的符号信息,提升分析效率。同时,逆向工程功能强大,支持广泛的二进制文件格式。
6、插件扩展系统
插件系统让用户可以根据自己的需求扩展工具的功能,满足不同逆向分析的需求。第三方插件和社区支持使得工具的功能得到了极大的拓展。
7、多平台支持
Binary Ninja 提供了跨平台支持,Mac 用户可以在 macOS 上体验到与其他平台相同的功能和高效性能。
8、强大的数据流分析能力
数据流分析功能帮助用户追踪数据的传递路径,从而更加深入地理解代码,发现潜在的漏洞或不当使用。
9、反编译与语法树功能
Binary Ninja 提供反编译功能和语法树分析,帮助用户从更高层次理解程序的结构和行为,为漏洞研究提供更直观的信息。
10、高级文件格式支持
支持多种文件格式,包括 PE、ELF 和 Mach-O 格式的二进制文件,以及固件和脚本文件,满足不同类型二进制文件的分析需求。
软件适用行业与使用人群
1、网络安全行业
适合安全研究员、渗透测试工程师,可用于恶意软件分析、病毒样本拆解、后门程序检测,助力网络安全防护与风险排查。
2、漏洞研究领域
可供漏洞挖掘工程师使用,快速解析程序源码逻辑,精准定位软件漏洞、代码缺陷,辅助漏洞验证与修复方案研发。
3、软件开发与逆向研发行业
适配软件工程师、逆向工程师,用于程序二次开发、代码逆向解析、软件兼容性调试、程序功能优化。
4、技术学习与科研场景
适合计算机相关专业学生、逆向技术爱好者,用于二进制原理学习、逆向工程实操练习,入门门槛低、功能专业度高。
系统要求
支持Windows 10、Windows 11 64位全系版本,适配日常办公、技术研究的Windows设备,运行流畅无卡顿。





共有 0条评论